
IA et énergie : sécuriser comités et audits face à NIS2
Publié le
19/10/2026
par Seedext
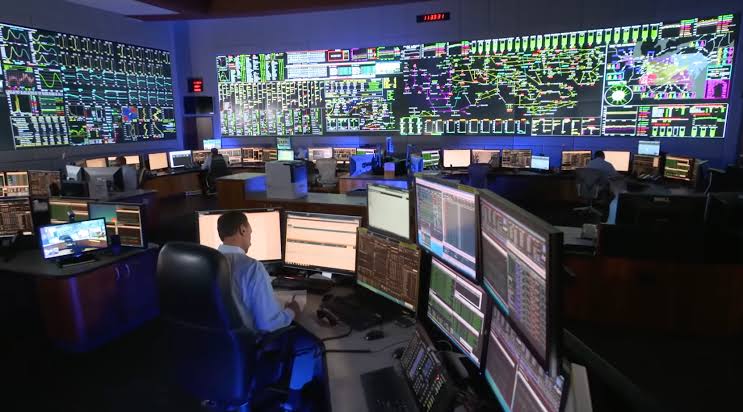
Les opérateurs du secteur de l'énergie entrent en 2026 dans une phase de conformité qui touche directement la façon dont ils réunissent leurs comités de sécurité, documentent leurs décisions et préparent leurs audits. La directive NIS2 impose désormais à une large partie des entités énergétiques (production, transport, distribution, hydrogène) une obligation de traçabilité qui ne s'arrête pas aux systèmes informatiques : elle remonte jusqu'à la façon dont une réunion de comité de sécurité est tenue, décidée et archivée. Pour un DSI, un RSSI ou un directeur conformité du secteur, la question n'est plus seulement technique. Elle devient organisationnelle, et elle se joue aussi dans la salle de réunion.

Photo : Mapbox / Unsplash
À retenir
La phase 2 de la transposition NIS2 en France étend les obligations de cybersécurité aux entités dites essentielles ou importantes, dont une bonne partie des opérateurs énergie. Au-delà des pare-feu et des audits techniques, ces obligations supposent de pouvoir prouver qu'une décision de sécurité a bien été prise, par qui, et sur quelle base. Un outil de prise de notes généraliste ne suffit pas à construire cette preuve. Un assistant IA souverain, hébergé en France et conçu pour produire des documents structurés, le peut.
Pourquoi le secteur de l'énergie entre dans une nouvelle phase d'obligations en 2026
La directive européenne NIS2 (Network and Information Security 2) a été transposée par étapes en droit français, et 2026 marque l'entrée en vigueur de sa phase la plus exigeante pour les opérateurs d'infrastructures critiques. Contrairement à la première version de la directive NIS, le texte élargit fortement le périmètre des entités concernées. Il ne vise plus seulement les grands groupes énergétiques nationaux, mais aussi des acteurs de taille intermédiaire du transport, de la distribution, du stockage ou de la production d'énergie, dès lors qu'ils répondent aux critères de taille et de secteur fixés par l'annexe I de la directive.
Concrètement, cela signifie que des entreprises qui n'étaient jusqu'ici soumises qu'à des obligations sectorielles ponctuelles doivent désormais répondre à un cadre de gouvernance de la sécurité beaucoup plus strict : gestion des risques, notification des incidents dans des délais courts, et surtout, capacité à documenter les décisions prises par les instances de direction en matière de cybersécurité. Les dirigeants eux-mêmes, et pas seulement les équipes techniques, portent désormais une responsabilité directe sur ces sujets.
NIS2 et les entités énergie : ce qui change concrètement
Pour une entité énergie classée essentielle ou importante au sens de NIS2, trois obligations ont un impact direct sur l'organisation des réunions et des comités.
D'abord, la formalisation des décisions de gouvernance : un comité de sécurité ou un comité de direction qui arbitre sur un sujet de cybersécurité doit pouvoir démontrer que le sujet a été examiné, que les risques ont été présentés, et qu'une décision a été actée à une date précise. Ensuite, la conservation de ces éléments sur une durée suffisante pour répondre à un contrôle de l'autorité compétente, en France l'ANSSI pour une large partie du périmètre. Enfin, la capacité à retracer la chaîne de décision en cas d'incident, ce qui suppose des comptes rendus suffisamment précis pour reconstituer qui savait quoi, et quand.
Ces trois points ont un dénominateur commun : ils ne se résolvent pas uniquement avec un pare-feu ou un SOC. Ils se résolvent avec une discipline documentaire que la plupart des organisations n'ont, aujourd'hui, pas encore mise en place de façon systématique. D'autres cadres réglementaires récents, comme le Cyber Resilience Act pour les fournisseurs de logiciels, suivent la même logique de responsabilisation accrue des directions.
Ce que la conformité implique vraiment en comité de sécurité et en audit
Dans beaucoup d'entreprises du secteur, les comités de sécurité se tiennent encore sur un format proche de celui d'une réunion de direction classique : un ordre du jour, une discussion, parfois des notes manuscrites prises par un participant qui doit, en parallèle, suivre les échanges. Le compte rendu qui en sort est souvent rédigé a posteriori, de mémoire, avec le risque de passer à côté d'un arbitrage ou d'une nuance importante.
Pour une entité énergie sous NIS2, ce mode de fonctionnement devient un point de fragilité. Lors d'un audit ou d'un contrôle, l'autorité ne se contente pas de vérifier qu'une décision a été prise. Elle cherche à vérifier que le processus qui y a mené était rigoureux, traçable, et cohérent dans le temps. Un compte rendu flou, incomplet, ou rédigé plusieurs jours après la réunion, affaiblit directement la position de l'entreprise.
Traçabilité des décisions, procès-verbaux et preuve en cas de contrôle
La notion de document de preuve prend ici tout son sens. Un procès-verbal de comité de sécurité qui liste précisément les participants, les sujets abordés, les risques présentés, les décisions actées et les actions de suivi assignées ne sert pas qu'à informer les absents. Il constitue, en cas de contrôle, la preuve matérielle que l'entreprise exerce bien sa gouvernance de sécurité de façon continue, et pas seulement sur le papier au moment de l'audit.
C'est un changement de nature du compte rendu de réunion : il passe du statut de simple aide-mémoire à celui de document juridiquement et réglementairement engageant. Cette bascule touche aussi les secteurs déjà soumis à des cadres de conformité proches, comme la banque et l'assurance sous DORA, où la même logique de traçabilité des décisions de gouvernance des prestataires TIC s'applique déjà. Le principe de fond rejoint aussi celui développé autour du compte rendu sécurisé comme document de preuve, qui permet d'éviter des litiges coûteux en cas de contestation ultérieure.
Les angles morts des outils de prise de notes généralistes dans ce contexte
Les assistants de réunion grand public, conçus pour des usages commerciaux ou des points d'équipe classiques, n'ont pas été pensés pour ce niveau d'exigence. Plusieurs limites apparaissent dès qu'on les confronte à un contexte NIS2.
La première concerne l'hébergement des données, directement liée à la question plus large de la résidence des données dans un outil IA de réunion. Un comité de sécurité énergie discute par nature de sujets sensibles : vulnérabilités identifiées, incidents en cours, plans de remédiation. Faire transiter ces échanges par un outil hébergé hors de France, sans visibilité claire sur la localisation et le chiffrement des données, crée une incohérence évidente entre l'objectif de sécurité poursuivi par la réunion et l'outil utilisé pour la documenter.
La deuxième limite touche la structuration du contenu. Un résumé générique, pensé pour capter l'essentiel d'une discussion commerciale, ne produit pas le niveau de détail et de formalisme attendu d'un procès-verbal réglementaire. Il manque souvent les éléments qui comptent le plus pour un auditeur : qui a porté quelle recommandation, sur quelle base factuelle, et avec quel niveau de validation.
La troisième limite est la précision de la transcription elle-même. Dans un comité technique, le vocabulaire est spécifique : normes, référentiels, acronymes propres au secteur énergie. Un outil mal entraîné sur ce vocabulaire multiplie les approximations, ce qui fragilise d'autant la valeur probante du document final.
Ce qu'un outil IA souverain et sécurisé change pour les comités énergie
Face à ces angles morts, l'approche de Seedext répond à une logique différente : traiter le compte rendu de réunion comme un document de conformité à part entière, pas comme un simple gain de productivité.
Hébergement France, chiffrement et option On-Premise
Les données traitées par Seedext sont hébergées en France, avec un chiffrement AES-256 au repos et TLS 1.3 en transit. Pour les organisations les plus exposées, comme peuvent l'être certains opérateurs d'infrastructures critiques du secteur de l'énergie, une option de déploiement On-Premise existe, avec un cloud dédié construit sur une infrastructure Terraform et Docker. Cette flexibilité permet à chaque entité d'aligner son niveau d'exigence réglementaire avec son architecture technique, sans dépendre d'un seul mode d'hébergement imposé.
La précision de transcription, de l'ordre de 96 %, associée à des modèles personnalisables par entreprise, permet aussi de mieux capter le vocabulaire technique propre aux métiers de l'énergie, plutôt que de s'appuyer sur un modèle généraliste entraîné sur des contenus très éloignés de ce contexte.
Des comptes rendus qui font preuve, pas de simples notes
Au-delà de la transcription, c'est la structuration du document final qui fait la différence. Seedext permet de générer des comptes rendus organisés par modèle, avec une distinction claire entre les points discutés, les décisions actées et les actions à suivre, assortis de leurs responsables. Pour un comité de sécurité énergie, cela signifie un document qui ressemble davantage à un procès-verbal exploitable en audit qu'à une synthèse informelle.
Cette logique de document de preuve rejoint celle déjà développée par Seedext pour d'autres secteurs régulés, qu'il s'agisse des comités de risques et d'audit dans la banque ou de la gestion des sinistres et des procès-verbaux métier dans l'assurance. Le secteur de l'énergie, identifié comme un axe de développement prioritaire pour 2026 aux côtés du BTP, de la banque, de l'assurance, du télécom et de la santé, s'inscrit dans cette même logique de spécialisation sectorielle plutôt que d'outil généraliste.
Comment préparer concrètement vos comités de sécurité à ces nouvelles exigences
La mise en conformité ne se joue pas en un seul chantier. Elle se construit progressivement, comité après comité, jusqu'à ce que la rigueur documentaire devienne un réflexe plutôt qu'une contrainte ponctuelle avant un audit.
Un premier chantier consiste à cartographier les instances concernées : comité de sécurité, comité de direction élargi aux sujets cyber, revues de risques fournisseurs, comités de crise. Chacune de ces réunions doit faire l'objet d'un format de compte rendu homogène, avec les mêmes rubriques d'une session à l'autre, pour qu'un auditeur puisse comparer et suivre l'évolution d'un sujet dans le temps sans avoir à reconstituer le fil à partir de documents disparates.
Un deuxième chantier touche les équipes de terrain. Sur un site industriel énergie, une partie des échanges critiques, visite d'audit, réunion de sécurité sur chantier, point avec un prestataire sur site, se déroule hors des salles de réunion classiques et parfois sans connexion réseau stable. C'est précisément le cas d'usage couvert par l'application mobile Seedext, qui permet d'enregistrer une réunion en présentiel même hors ligne, avec un traitement automatique dès la reconnexion. Pour un responsable sécurité qui multiplie les visites de sites, cela évite le choix habituel entre prendre des notes manuscrites approximatives ou renoncer à documenter l'échange.
Un troisième chantier, souvent sous-estimé, concerne la durée de conservation et l'accessibilité des documents en cas de contrôle. Il ne suffit pas de produire un bon compte rendu le jour J, il faut pouvoir le retrouver, intact et horodaté, plusieurs mois ou plusieurs années plus tard. Une mémoire d'entreprise centralisée, interconnectée avec les outils déjà en place (CRM, ERP, outils de ticketing), évite que ces documents de preuve se dispersent dans des boîtes mail individuelles ou des dossiers partagés mal organisés.
Reste un point que les équipes conformité ne doivent pas négliger : la mise en conformité documentaire ne remplace pas une politique de sécurité robuste. Elle en est le complément indispensable, celui qui permet de prouver que cette politique existe réellement et s'applique dans la durée, réunion après réunion.
Pour une direction conformité ou une direction des systèmes d'information qui prépare l'entrée en vigueur complète de NIS2, la question à se poser est simple : si un contrôle avait lieu demain, les comptes rendus des six derniers mois de comités de sécurité suffiraient-ils à démontrer une gouvernance continue ? Si la réponse est incertaine, c'est le signal qu'il est temps de revoir l'outil utilisé pour documenter ces réunions, avant que l'urgence du calendrier réglementaire ne s'en charge.
Seedext accompagne déjà des grands comptes et des entités régulées sur ces enjeux de sécurisation des réunions stratégiques. Une démonstration permet d'évaluer concrètement comment adapter la solution au contexte spécifique d'un opérateur énergie, de son niveau de criticité et de ses contraintes d'hébergement.
FAQ
Qu'est-ce que NIS2 change concrètement pour le secteur de l'énergie en 2026 ?
NIS2 étend les obligations de cybersécurité à un périmètre beaucoup plus large d'entités énergie, au-delà des seuls grands opérateurs historiques. Ces entités doivent désormais démontrer une gouvernance continue de la sécurité, avec notification rapide des incidents et traçabilité des décisions prises par leurs instances de direction.
Quelles entités énergie sont concernées par les nouvelles obligations NIS2 ?
Le périmètre couvre la production, le transport, la distribution et le stockage d'énergie, ainsi que certains acteurs de l'hydrogène, dès lors qu'ils dépassent les seuils de taille fixés par la directive. Les opérateurs classés essentiels sont soumis à des exigences plus strictes que ceux classés importants, mais les deux catégories doivent documenter leur gouvernance de sécurité.
Comment prouver qu'une décision de sécurité a bien été prise en comité ?
La preuve repose sur un compte rendu précis et daté, qui identifie les participants, les risques présentés, la décision actée et les actions de suivi assignées. Un document généré de mémoire après la réunion offre une valeur probante beaucoup plus faible qu'un compte rendu structuré produit à partir de la discussion réelle.
Un outil IA de réunion peut-il être utilisé dans un contexte d'infrastructure critique ?
Oui, à condition que l'outil réponde aux exigences de sécurité propres à ce contexte : hébergement en France ou option On-Premise, chiffrement des données, et capacité à produire des documents structurés plutôt que de simples résumés informels. C'est l'approche retenue par Seedext pour les secteurs les plus exigeants.
Quelle différence entre un compte rendu classique et un document de preuve conforme ?
Un compte rendu classique vise à informer les personnes absentes d'une réunion. Un document de preuve conforme vise, en plus, à démontrer à un tiers (auditeur, régulateur) que le processus de décision a été rigoureux, traçable et cohérent dans le temps, avec un niveau de détail suffisant pour reconstituer la chaîne de décision en cas de contrôle.